En bref : plusieurs vulnérabilités critiques ont été divulguées début septembre 2026 dans Rank Math, l’un des plugins SEO les plus utilisés sur WordPress (près de 4 millions de sites). La faille Rank Math la plus grave permet une exécution de code à distance et une élévation de privilèges. Le correctif existe : mettez à jour vers la version 1.0.277 ou supérieure sans attendre. Voici comment vérifier si vous êtes concerné, mettre à jour en sécurité et éviter que cela se reproduise.
Une faille Rank Math touche potentiellement votre site WordPress en ce moment même. Début septembre 2026, des chercheurs en sécurité ont révélé une série de vulnérabilités dans ce plugin de référencement installé sur près de 4 millions de sites dans le monde. Certaines permettent à un simple contributeur de prendre le contrôle de réglages réservés à l’administrateur, d’autres exposent du contenu protégé par mot de passe. La bonne nouvelle : l’éditeur a publié un correctif. La mauvaise : tant que vous n’avez pas mis à jour, votre site reste exposé. Faisons le point, calmement et concrètement.
Faille Rank Math : ce qui s’est passé en septembre 2026
Au 8 septembre 2026, la base de données WPScan recensait plus d’une trentaine de vulnérabilités documentées pour Rank Math. Plusieurs d’entre elles sont sérieuses et concernent les versions 1.0.276 et antérieures. Voici les principales.
- Exécution de code à distance (CVE-2026-81757) : classée sévérité haute (score CVSS 7.2), via une désérialisation non sécurisée. C’est la faille la plus dangereuse, car elle peut permettre à un attaquant d’exécuter du code sur votre serveur.
- Élévation de privilèges (CVE-2026-77786) : un utilisateur avec le simple rôle d’Éditeur peut modifier des réglages du site normalement réservés à l’administrateur.
- Écrasement de métadonnées (CVE-2026-77787 et CVE-2026-77788) : un compte de niveau Auteur ou supérieur peut modifier des métadonnées SEO et écraser des titres de contenus appartenant à d’autres utilisateurs.
- Fuite de contenu protégé (CVE-2026-77782) : un visiteur non authentifié peut récupérer le contenu d’articles protégés par mot de passe.
Le point commun de ces failles : elles sont toutes corrigées dans la version 1.0.277 du plugin. Si votre site tourne encore sous une version inférieure, il est vulnérable.
Êtes-vous concerné par la faille Rank Math ?
La réponse est simple : si votre site WordPress utilise Rank Math dans une version antérieure à 1.0.277, vous êtes concerné. Rank Math équipe une part importante des sites français, souvent installé lors de la création du site puis oublié. C’est justement le problème : un plugin qu’on ne surveille plus devient une porte d’entrée.
Comment vérifier si la faille Rank Math vous touche
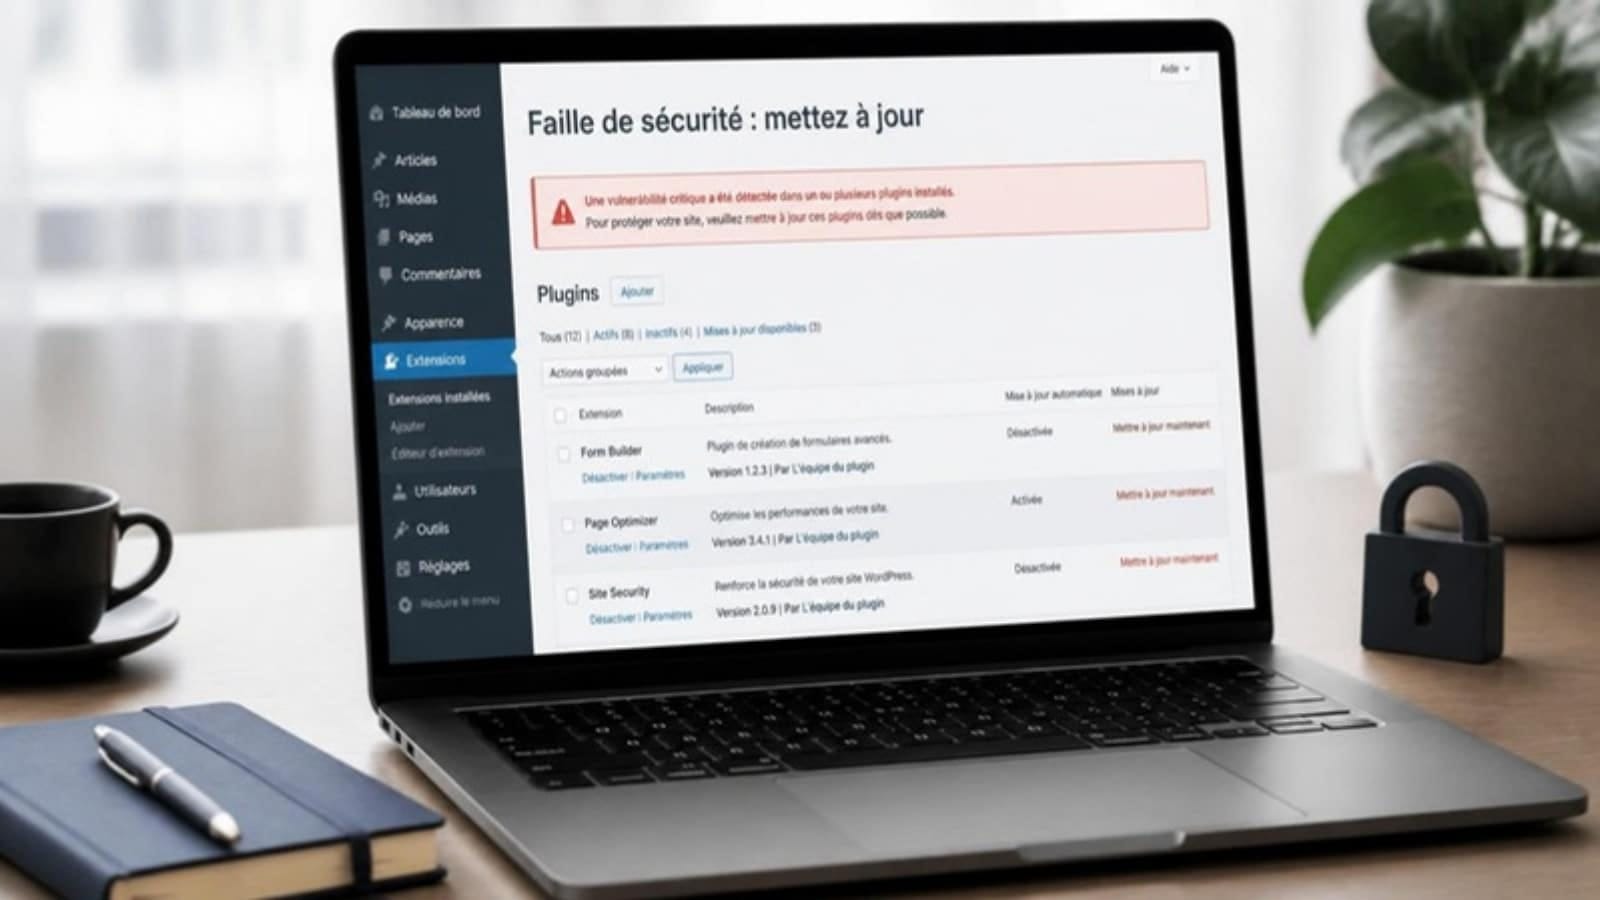
Connectez-vous à votre tableau de bord WordPress, puis allez dans Extensions > Extensions installées. Repérez Rank Math SEO et lisez le numéro de version affiché sous son nom. S’il est inférieur à 1.0.277, appliquez la mise à jour au plus vite. Les comptes à risque sont surtout ceux qui donnent des accès Auteur, Éditeur ou Contributeur à plusieurs personnes : plus vous avez d’utilisateurs, plus la surface d’attaque est large.
Que faire face à la faille Rank Math : le plan d’action
Pas de panique, mais de la méthode. Voici les étapes à suivre dans l’ordre pour neutraliser cette faille sans casser votre site.
1. Sauvegardez d’abord. Avant toute mise à jour, réalisez une sauvegarde complète (fichiers et base de données). C’est votre filet de sécurité si quelque chose se passe mal.
2. Mettez à jour vers la 1.0.277 ou plus. Depuis Extensions, lancez la mise à jour de Rank Math. Si possible, testez d’abord sur un environnement de préproduction pour vérifier qu’aucun réglage SEO n’est perturbé.
3. Vérifiez après coup. Une fois la mise à jour faite, contrôlez que vos balises title et méta descriptions sont intactes, que le sitemap se génère bien et qu’aucun compte utilisateur inconnu n’est apparu. Passez en revue les rôles de vos utilisateurs et supprimez les accès inutiles.
4. Surveillez les jours suivants. Une vulnérabilité connue est souvent exploitée en moins de 24 heures après sa divulgation. Gardez un œil sur les journaux de connexion et les modifications de contenu. En cas de doute sur une compromission, faites analyser votre site par un professionnel.
Pourquoi les plugins SEO sont des cibles de choix
Ce n’est pas un hasard si un plugin SEO se retrouve dans le viseur des attaquants. Rank Math touche à des éléments sensibles : métadonnées, redirections, sitemaps, données structurées. Un pirate qui prend la main sur ces réglages peut injecter du spam, détourner votre trafic ou rediriger vos visiteurs vers des sites malveillants, le tout de façon quasi invisible.
Plus largement, la majorité des piratages WordPress passe par les extensions. On estime que près de 91 % des failles proviennent des plugins. Rank Math n’est ni meilleur ni pire qu’un autre : le vrai enjeu, c’est la réactivité avec laquelle vous appliquez les correctifs. Pour aller plus loin, consultez notre guide sur la sécurité des plugins WordPress et comment agir en 24 h. Et si Rank Math structure vos pages, notre article sur les données structurées et le balisage Schema vous aidera à garder un site propre.
La maintenance WordPress, votre meilleure protection
Une faille comme celle-ci illustre une vérité simple : un site WordPress n’est jamais fini. Il vit, ses extensions évoluent, et chaque semaine apporte son lot de correctifs. Sans surveillance régulière, vous découvrez le problème quand il est trop tard. Avec un suivi structuré, la mise à jour est appliquée avant même que vous ayez lu l’actualité.
C’est tout l’intérêt d’un contrat de maintenance de site web : sauvegardes automatiques, mises à jour testées, veille de sécurité et intervention rapide en cas d’incident. Vous gardez l’esprit tranquille pendant que votre site reste protégé. Nos équipes assurent aussi la création de sites WordPress solides dès le départ et un accompagnement en référencement SEO pour que sécurité et visibilité avancent ensemble.
En conclusion, la faille Rank Math de septembre 2026 n’est pas une fatalité : elle se corrige en quelques minutes avec la version 1.0.277. Mais elle rappelle qu’un site sans maintenance est un site vulnérable. Vous avez un doute sur votre version de Rank Math ou sur l’état de sécurité de votre site ? Contactez G2RD : nous vérifions, nous mettons à jour et nous sécurisons pour vous.
La version 1.0.277 corrige l’ensemble des vulnérabilités critiques divulguées début septembre 2026, dont l’exécution de code à distance et l’élévation de privilèges. Toute version inférieure est considérée comme vulnérable : mettez à jour sans attendre.
Connectez-vous à votre tableau de bord WordPress, allez dans Extensions puis Extensions installées et cherchez Rank Math SEO dans la liste. Le numéro de version est affiché juste sous le nom du plugin.
C’est possible si votre site est resté longtemps sous une version vulnérable et que des comptes de type Auteur ou Éditeur existent. Vérifiez la liste de vos utilisateurs, vos métadonnées SEO et vos journaux de connexion. En cas de doute, faites analyser votre site par un professionnel.
Non. Rank Math reste un bon plugin SEO. Le problème n’est pas le plugin mais son absence de mise à jour. Appliquez le correctif 1.0.277 et mettez en place un suivi régulier pour ne plus être pris de court.
Ce qu’il faut retenir
- Une faille critique dans Rank Math touche près de 4 millions de sites WordPress depuis début septembre 2026.
- Les risques : exécution de code à distance, élévation de privilèges, écrasement de métadonnées et fuite de contenu protégé.
- Le correctif est la version 1.0.277 : toute version inférieure est vulnérable.
- Sauvegardez, mettez à jour, vérifiez vos utilisateurs et vos métadonnées, puis surveillez les jours suivants.
- La maintenance régulière est la seule vraie protection contre ce type d’incident.